02.11.2026 21:50


Kaspersky’nin finans sektörü araştırması, yapay zekanın veri analizi ve proje yönetiminde yaygınlaştığını bildiriyor. Şirket, kurumun onaylamadığı araçların kullanımının veri güvenliği ve erişim yönetimi açısından ayrıca ele alınması gerektiğini vurguluyor.
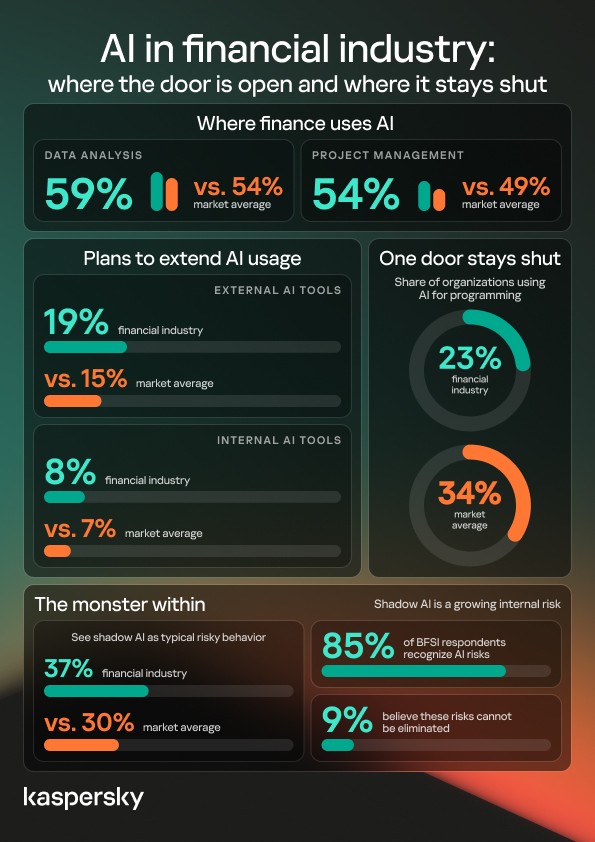
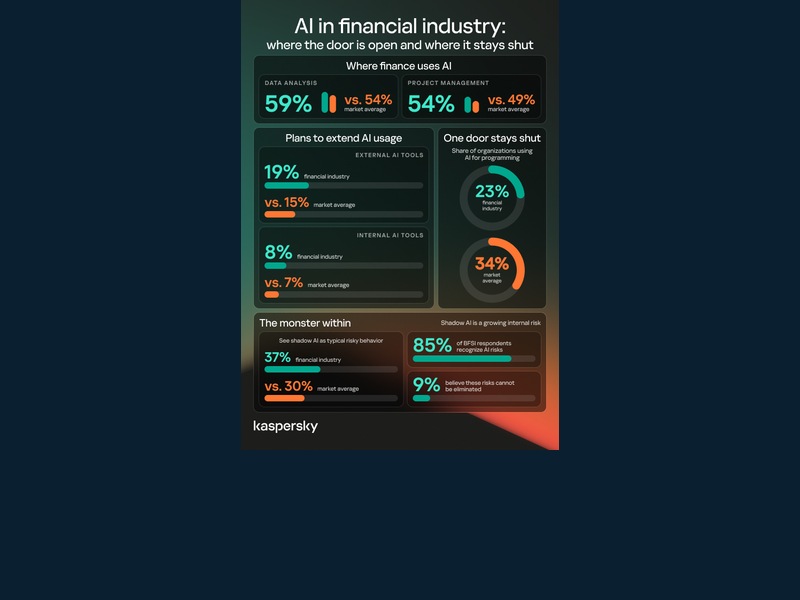
Kaspersky’nin bankacılık, finansal hizmetler ve sigortacılık alanlarına yönelik araştırmasında veri analizi için yapay zeka kullanımı yüzde 59 olarak aktarılıyor. Diğer sektörler için verilen karşılaştırma oranı yüzde 54. Proje yönetiminde ise finans sektöründeki yüzde 54’lük oran, genel karşılaştırmadaki yüzde 49’un üzerinde bulunuyor.
Bu rakamlar araştırmanın kendi katılımcı grubuna ilişkin. Bülten, bütün sektör çalışanlarına genellenebilecek ayrıntılı örneklem ve yöntem tablosu sunmadığı için oranlar şirketin araştırma sonuçları olarak okunmalı. Kullanımın yaygın olması, her uygulamanın aynı güvenlik düzeyinde veya aynı iş sonucu ile çalıştığını göstermiyor.
Çalışanların kurumsal olarak onaylanmamış yapay zeka araçlarını kullanması, gölge yapay zeka başlığı altında değerlendiriliyor. Araştırmada finans sektörü için bu kullanım yüzde 37, diğer sektörlerde yüzde 30 olarak aktarılıyor. Risk, yalnızca bir uygulamanın kurulmasıyla sınırlı değil; kuruma ait verinin hangi hizmete, hangi koşullarda aktarıldığı da belirleyici.
Katılımcıların yüzde 85’inin bu tür kullanımdan haberdar olduğu, yüzde 9’unun ise durumu kaçınılmaz gördüğü belirtiliyor. Kodlama amacıyla kullanım için finans sektöründe yüzde 23, diğer sektörlerde yüzde 34 oranı paylaşılıyor. Farklı görevler arasındaki dağılım, güvenlik politikasının tek bir kullanım senaryosuna indirgenemeyeceğini gösteriyor.
Araştırmada dış yapay zeka araçlarının kullanımını artırma planları finans sektöründe yüzde 19, karşılaştırma grubunda yüzde 15 olarak açıklanıyor. Kurum içi araçlar için oranlar yüzde 8 ve yüzde 7. Bu planlar, gerçekleşmiş yaygınlaştırma sonuçlarından ayrı değerlendirilmeli.
Kaspersky, hassas verilerin kontrolsüz biçimde paylaşılması, oltalama ve sahte ses ya da görüntü içeriklerine karşı kurumsal kuralların netleştirilmesini öneriyor. Onaylı araç listesi, görev için gerekli en düşük erişim ve insan tarafından sonuç kontrolü bu yaklaşımın parçaları. Üretilen bir yanıtın akıcı olması, finansal veya operasyonel açıdan doğru olduğu anlamına gelmediği için otomatik çıktının iş kararına dönüşmesi ayrıca değerlendirme gerektiriyor.