02.11.2026 21:50


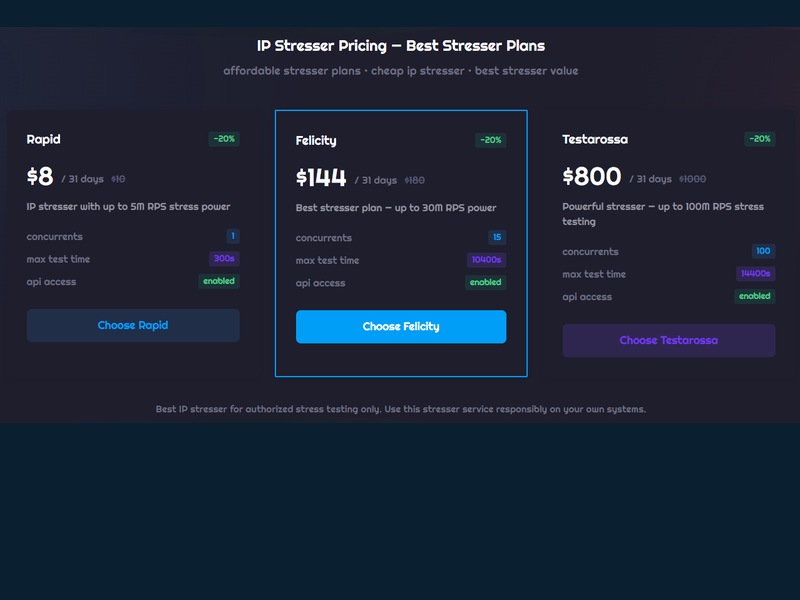
Kaspersky Digital Footprint Intelligence, DDoS ile ilişkili 256 binden fazla paylaşımı inceleyerek en az 2024’ten beri aktif 148 tehdit aktörünü belirlediğini açıkladı. Araştırma, saldırı hizmetlerinin abonelik benzeri modellerle pazarlanmasına odaklanıyor.
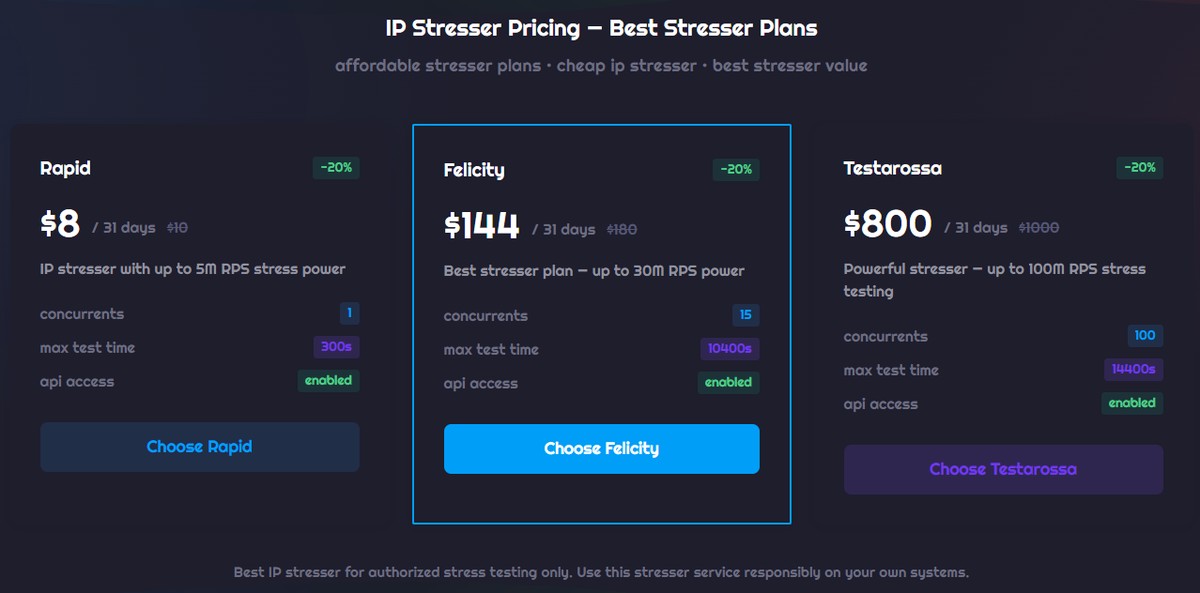
12 Ekim tarihli duyuru, karanlık ve derin ağdaki DDoS hizmetlerinin nasıl sunulduğunu ve rekabetin bu pazarı nasıl etkilediğini ele alıyor. Kaspersky, üçüncü taraf üzerinden yürütülen saldırılarda talep edilen bedellerin hedef, süre, hizmet sınırları ve ek özelliklere göre 30–2.000 dolar aralığında değiştiğini bildiriyor.
Bu rakamlar, incelenen ilan ve hizmet modellerine ilişkin gözlemler. Gerçekleşmiş bütün saldırıların maliyetini veya aynı bedelle aynı etkinin elde edileceğini göstermiyor. Araştırmanın savunma açısından önemi, düşük giriş maliyetleri ve hazır hizmetlerin daha geniş bir tehdit kitlesi tarafından kullanılabilmesi.
Raporda üç genel model ayrılıyor: saldırının üçüncü tarafa yaptırılması, hizmet olarak DDoS abonelikleri ve saldırganın kendi altyapısını kullanması. Aracı aktörlerin yüzde 65’inin siber suç forumlarında, yüzde 35’inin Telegram ve Discord üzerinden tanıtım yaptığı aktarılıyor. Bunlar araştırmanın incelediği aktörlere ait oranlar.
Sunulan yöntemlerde uygulama katmanının yaygınlığı dikkat çekiyor. Kaspersky, ilanların yüzde 92’sinde L7 yöntemlerinin, yüzde 74’ünde L4 tekniklerinin bulunduğunu; yalnızca L3’e açık atfın yüzde 9 düzeyinde kaldığını bildiriyor. Aynı aktör birden fazla yöntem sunabildiği için oranlar birbirini dışlayan pazar payları değil.
Kaspersky analisti João Pedro Brandão e Silva, erişilebilir fiyat ve hazır araçların DDoS’u daha fazla saldırgan için uygulanabilir hale getirdiğini belirtiyor. Şirket, kuruluşların bu riski temel güvenlik ve iş sürekliliği planlarının parçası olarak değerlendirmesini öneriyor.
İnternete açık hizmetlerin izlenmesi, tehdit istihbaratının olay müdahalesine bağlanması ve anormal trafik sırasında sorumlulukların önceden belirlenmesi bu hazırlığın parçaları. Ağ katmanına yönelik koruma ile web uygulamasının ihtiyaçları da birlikte ele alınmalı. Araştırma, kurumlara tehdit ortamını açıklamak için aktarılıyor; saldırı satın alma bağlantıları veya uygulama adımları bu habere dahil edilmiyor.
Kaynaklar ve ayrıntılar: Kaspersky DFI araştırması.