02.11.2026 21:50


ESET’in Nisan–Eylül 2026 dönemini inceleyen APT raporu, devlet bağlantılı tehdit gruplarının faaliyetlerini değerlendirdi. Şirket, yarı iletken sektörü, diplomatik hedefler ve yapay zekanın saldırı hazırlıklarında kullanılması üzerinde duruyor.
ESET’in gözlemleri, Çin bağlantılı olarak değerlendirdiği grupların Tayvan’daki yarı iletken ekosistemine yönelik ilgisine işaret ediyor. Rapordaki bulgular, belirli kampanyalar ve şirketin izlediği tehdit faaliyetleri üzerinden aktarılıyor. Bunlar bütün saldırıların tek bir merkezden yönetildiği veya sektördeki her kuruluşun ihlal edildiği anlamına gelmiyor.
Yarı iletken üretimi ve tasarımı, ticari bilgi ile stratejik teknoloji birikimini bir araya getiriyor. Bu nedenle sektöre yönelik siber casusluk girişimleri yalnızca tek bir bilgisayarın güvenliğiyle sınırlı kalmıyor. Tedarik zinciri, iş ortakları ve uzaktan erişim süreçleri de kurumların izlemek zorunda olduğu alanlar arasında bulunuyor.
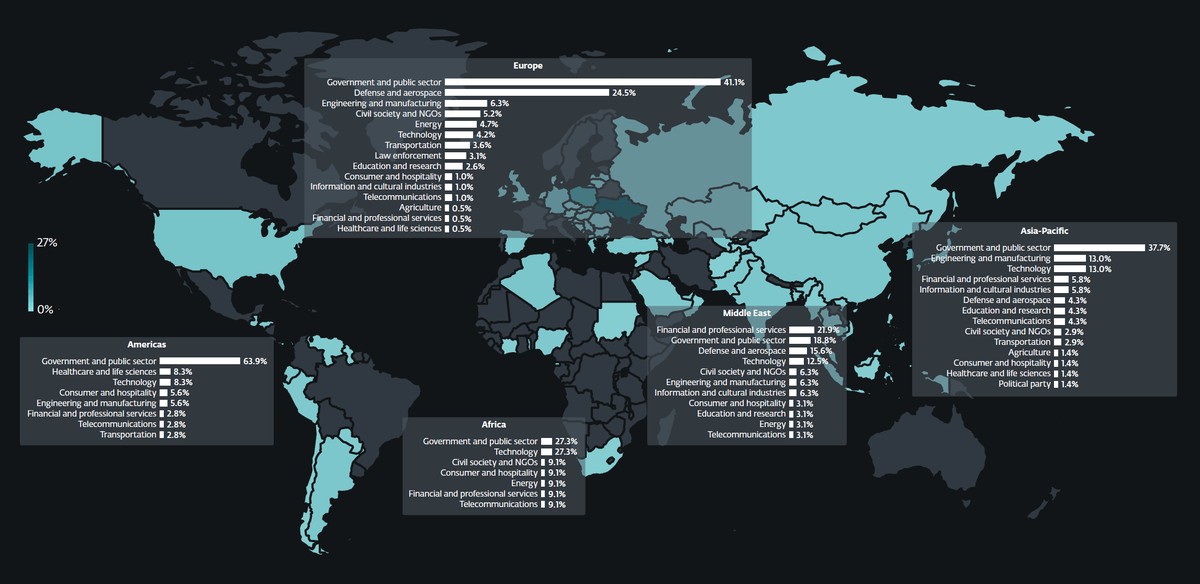
Raporda İran bağlantılı OilRig, FilthyFeline ve MuddyWater gibi grupların faaliyetleri ele alınıyor. AridViper ile Kuzey Kore bağlantılı Lazarus’un kampanyaları da incelenen başlıklardan. İşe alım temalı iletişimler ve insansız hava aracı sektörüyle ilişkili hedefler, sosyal mühendislik açısından dikkat çeken örnekler arasında yer alıyor.
ESET, Rusya ve Belarus bağlantılı faaliyetler arasındaki yakınlaşmaya da değiniyor. Bu tür aktör ilişkilendirmeleri güvenlik araştırmacılarının teknik bulgulara dayanan değerlendirmeleri olarak okunmalı. Bir grubun adı, tek başına belirli bir olayda kesin sorumluluk kanıtı yerine geçmiyor; kampanya ayrıntıları ve araştırmanın güven düzeyi önem taşıyor.
Şirketin değerlendirmesine göre yapay zeka, kod üretimi ve aldatıcı içerik hazırlama gibi adımları hızlandırabiliyor. Ancak rapor, APT faaliyetlerinin temel mantığının bütünüyle değiştiği sonucuna varmıyor. Yetki ele geçirme, kalıcılık, kimlik bilgileri ve kurum içi hareket gibi yerleşik riskler önemini koruyor.
Kurumlar için çıkarım, yalnızca yeni araç isimlerini izlemekle sınırlı değil. Erişimlerin sınırlandırılması, olağandışı oturumların incelenmesi ve personelin hedefli iletişimlere karşı hazırlıklı olması birlikte ele alınmalı. Nisan–Eylül dönemini kapsayan rapor, bu faaliyetlerin tamamının 2 Kasım’da gerçekleştiği şeklinde değil, altı aylık bir tehdit görünümü olarak değerlendirilmeli.
Kaynaklar ve ayrıntılar: ESET tehdit raporları.