

Evdeki internetinizi başkalarına satıp kullandırıyorlar: TV kutularındaki gizli ağ
Güvenlik
Görüntüleme: 4
Evde televizyon izlemek için alınan bir kutu, sahibinin haberi olmadan başkalarının internet çıkışına dönüşebiliyor. Google’ın 2 Kasım 2026’da açıkladığı XCPE araştırması, 1,3 milyondan fazla Android tabanlı cihazı kapsayan bir ağı ortaya koydu. Buradaki risk bütün ev bağlantıları veya tüm Android TV ürünleri değil; arka kapıyla ele geçirilmiş cihazlar.
Dji Banner Inside Article - 728x90
Satılan şey internet aboneliğiniz değil, cihazınıza erişim
Google Threat Intelligence Group, Videostrong Technology’nin arka kapıyı bilerek geliştirip işlettiği değerlendirmesini “yüksek güvenle” yaptığını bildiriyor. Şirkete yöneltilen iddiaya göre, cihazlara erişim suç ortaklarına satıldı; bu erişim üzerinden ek yazılımlar yüklendi. Bunlar arasında reklam sahteciliği ve ev bağlantısını üçüncü kişilerin trafiğine açan “konut tipi proxy” modülleri bulunuyor.
Proxy düzeninde uzaktaki birinin bağlantısı, sizin TV kutunuz üzerinden internete çıkabiliyor. Böylece dışarıdaki hizmet, trafiğin kaynağı olarak evinizin IP adresini görebiliyor. Bu durum internet sağlayıcınızın aboneliğinizi sattığı anlamına gelmiyor; araştırmanın odağında cihazın içindeki yazılım var.
Kapatılan ağ, temizlenmiş cihaz demek değil
BleepingComputer’ın araştırma ortaklarının bulgularına dayanan aktarımına göre Google, zararlı ağı yöneten altyapıya müdahale etti ve Videostrong ile bağlarını kesti. Üreticinin sertifikalı Android cihaz üretmesi veya diğer sertifikalı üreticilere yazılım sağlaması da yasaklandı. Ancak sunucuların devre dışı kalması, evdeki kutunun güvenli hale geldiğini tek başına göstermiyor.
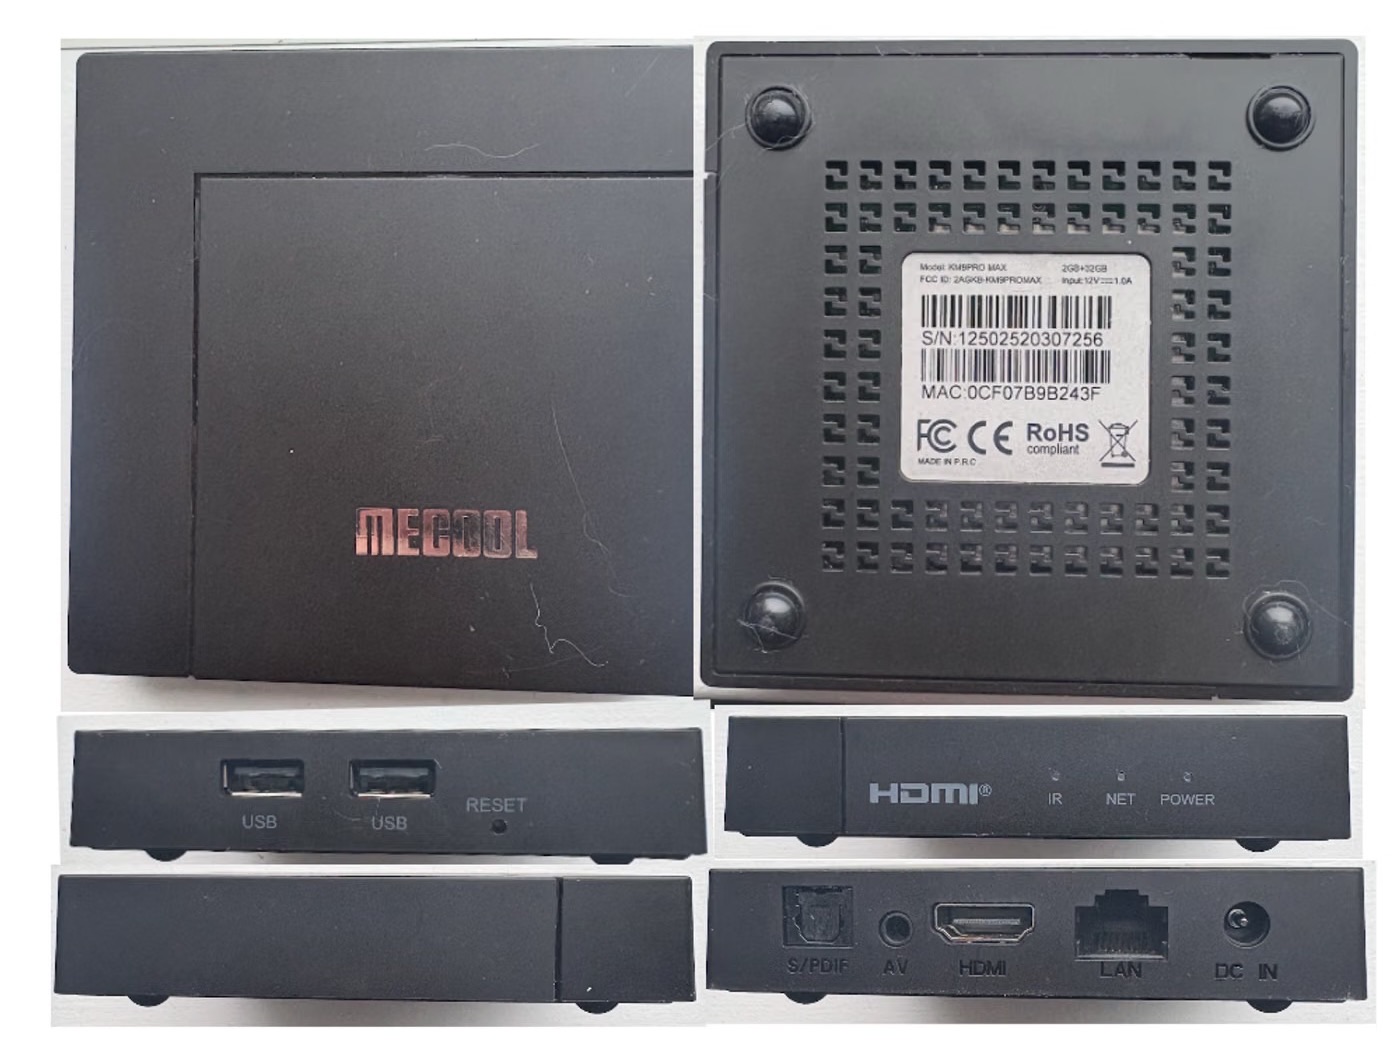
Synthient, incelemek üzere satın aldığı MECOOL KM9PRO Max cihazında sistem düzeyinde yetkilere sahip bir arka kapı bulduğunu açıklıyor. Araştırmanın pratik uyarısı açık: sorun, kullanıcı tarafından sonradan kurulmuş sıradan bir uygulamayla sınırlı olmayabilir. Yalnız uygulama silmek veya cihazı yeniden başlatmak, güvenli temizlik güvencesi değil.
Fotoğraf: Synthient, inceleme cihazı KM9PRO Max. Manşet görseli gerçek fotoğraflardan editoryal montajdır.
Model listesi nasıl okunmalı?
Synthient’in kamuya açık teknik kayıtlarında KM2, KM2PLUS ve KM9PRO_MAX gibi model adları yer alıyor. Aynı dosya önemli bir sınır koyuyor: model adının eşleşmesi, elinizdeki cihazın ele geçirildiğini tek başına kanıtlamaz. Bu nedenle bir markanın bütün ürünlerini enfekte ilan etmek doğru değil. Türkiye’de kaç cihazın etkilendiğine ilişkin doğrulanmış bir sayı da bu haberde kullanılmıyor.
Şüphe varsa ilk adım bağlantıyı kesmek
Synthient, şüpheli cihazların ağdan ayrılmasını ve akıllı cihazların hassas sistemlerden ayrı ağlarda tutulmasını öneriyor. Kullanıcı açısından uygulanabilir başlangıç, TV kutusunun Ethernet kablosunu çıkarmak veya Wi-Fi bağlantısını kesmek; tam model ve yazılım sürümüyle satıcıdan ya da üreticiden güvenlik açıklaması istemek. Kaynağı belirsiz “temizleme” APK’ları yüklemek yeni bir risk yaratabilir.
Kaynaklar: Google Threat Intelligence Group · Synthient araştırması · Teknik model listesi · BleepingComputer. Araştırma 2 Kasım 2026’da yayımlandı; bu haber 8 Kasım’da özgün olarak hazırlandı.


